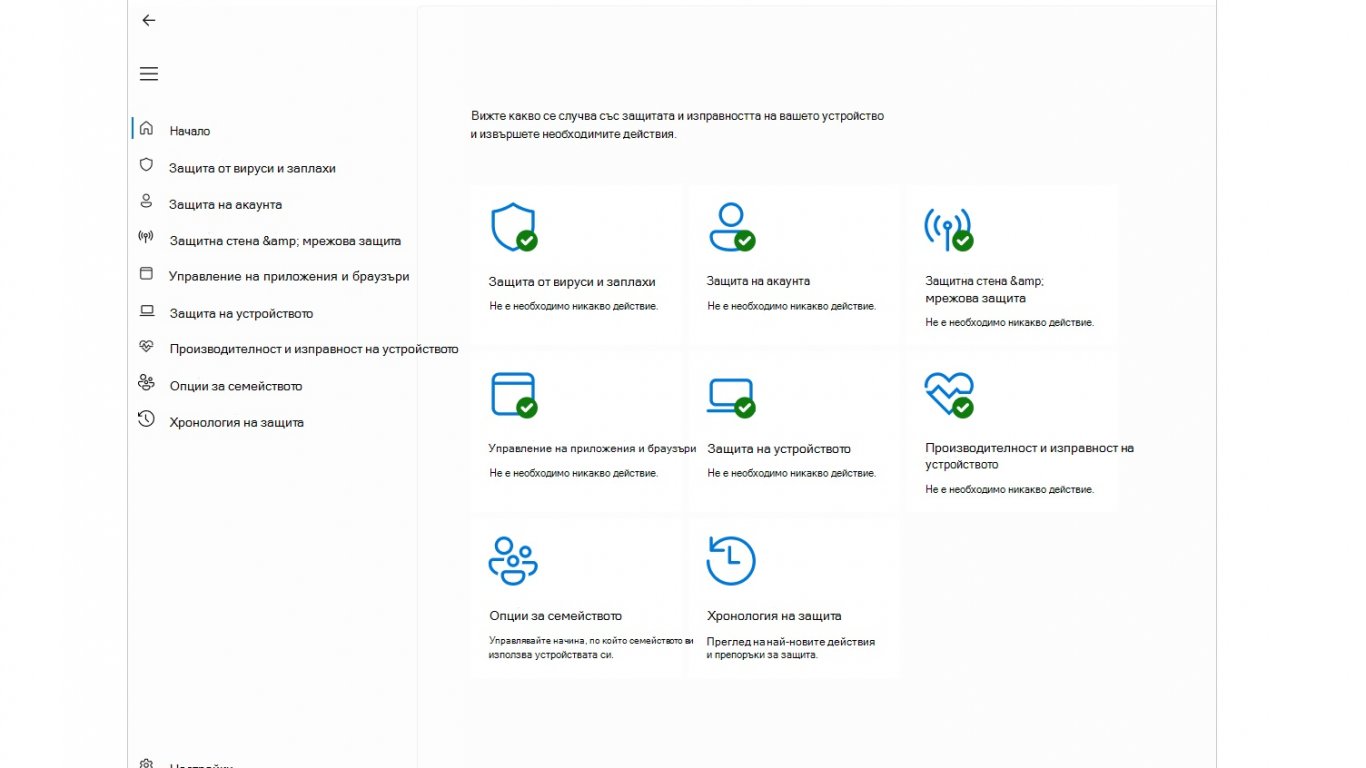
Въпреки че Microsoft пусна корекция още през април, уязвимостта, известна като BlueHammer в Microsoft Defender, все още представлява огромен риск за потребителите. Американската агенция за киберсигурност CISA вече предупреди, че този проблем не е просто теоретична слабост, а се използва активно за извършване на ransomware атаки, превръщайки го в реално оръжие в ръцете на киберпрестъпниците.
Най-тревожният аспект е възможността атакуващите да поемат пълен контрол над засегнатата система с права на SYSTEM – най-високото ниво на достъп в операционната система. Проблемът произтича от грешка от типа „race condition“, при която системата обработва операции в неправилен ред, което отваря вратата за изпълнението на зловреден код.
Експлойтът стана известен чрез дейността на ентусиастите, известни с псевдонимите Nightmare Eclipse и Chaotic Eclipse. Оказва се, че дори малък скрипт е достатъчен за задействане на атаката. Това позволява на зловредния софтуер да премине отвъд стандартното криптиране на потребителски файлове и директно да удари критични компоненти на самата операционна система.
Източник: it.dir.bg